


Echipa de securitate PHP a publicat miercuri, 21 octombrie, un aviz critic și versiunile 8.5.12, 8.4.27, 8.3.36 și 8.2.35. Două vulnerabilități, ambele CVSS v4.0 9.2, pot permite execuție de cod de la distanță fără autentificare. Este un patch de urgență, nu o cădere globală și permanentă a internetului.
Anunțul de marți programa lansarea la 14:00 UTC. php.net spune că trebuie actualizat runtime-ul PHP, nu doar temele sau pluginurile. „Nu există atenuări complete, actualizarea este singura alegere sigură.” PHP 8.1 și mai vechi nu mai primesc actualizări de la proiect; distribuțiile LTS pot avea backporturi. Îndemn de producător, nu un inventar al site-urilor din România.
Cloudflare a scris că a pus reguli WAF în funcțiune din 21 octombrie, 03:02 UTC, cu circa nouă ore înainte de dezvăluirea publică, și că a văzut trafic de atac către clienți. Dane Knecht, citat de News.ro, a spus că apar primele atacuri și că protecțiile sunt provizorii. WAF, nu un substitut al patch-ului.
News.ro a titrat că o parte a internetului mondial a fost pusă offline. Faptele din corp sunt mai înguste: Ministerul de Interne francez, citat de Reuters/Le Figaro, a spus că site-urile prefecturilor au fost scoase temporar, ca măsură de precauție, până la patch. News.ro adaugă măsuri asemănătoare în Țările de Jos și Finlanda, fără comunicate citate. Offline preventiv, nu un blackout planetar.
CVE-2026-109618 și CVE-2026-109619 privesc runtime-ul, nu un CMS anume. WordPress, Drupal, Joomla sau Magento sunt exemple de stive care folosesc PHP. Cine găzduiește PHP la un furnizor trebuie să ceară actualizarea acolo. Cloudflare cere tot patch, cu WAF ținut pornit ca strat în plus.
Până la un bilanț de incidente, faptul închis este avizul PHP, versiunile de securitate și scoaterea preventivă a unor site-uri publice. Nu este o cădere globală permanentă.
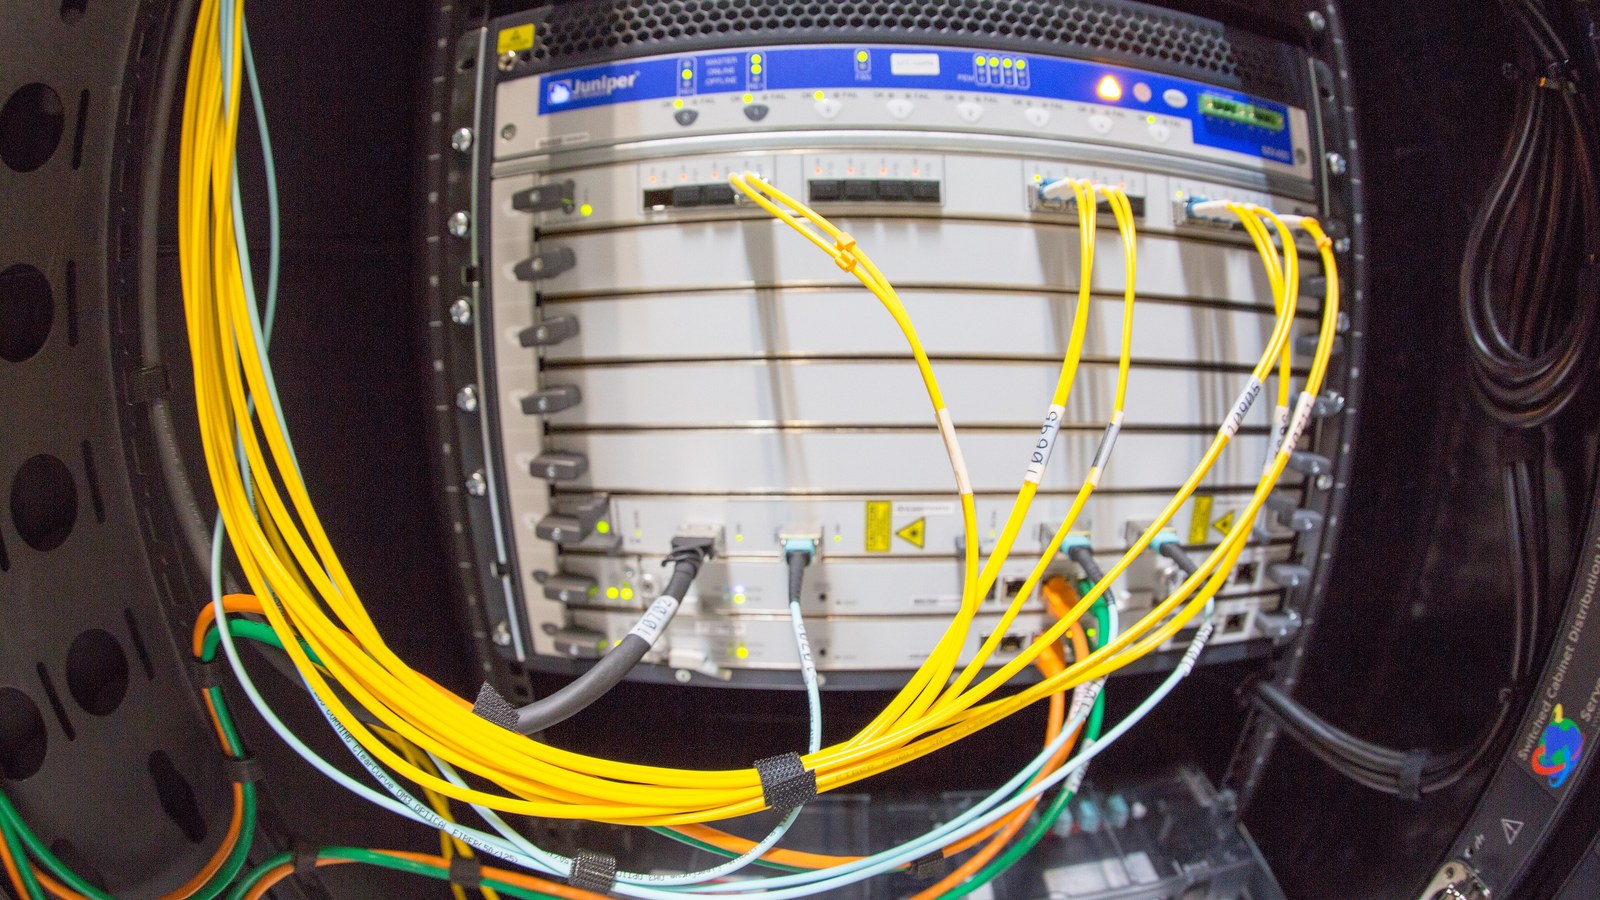
Imagine: VGrigas (WMF), servere Wikimedia Foundation, 21 iulie 2015, CC BY-SA 3.0, Wikimedia Commons; sala din 2015, nu o fotografie a patch-ului PHP din 21 octombrie 2026.
Surse consultate: O parte a Internetului mondial, pusa offline, dupa doua vulnerabilitati critice in PHP - News.ro; Security advisory: Critical remote code execution vulnerabilities, update now - PHP.net, 21 octombrie 2026.
0 Comentarii
Nu există comentarii la acest articol. Fii primul care scrie!