
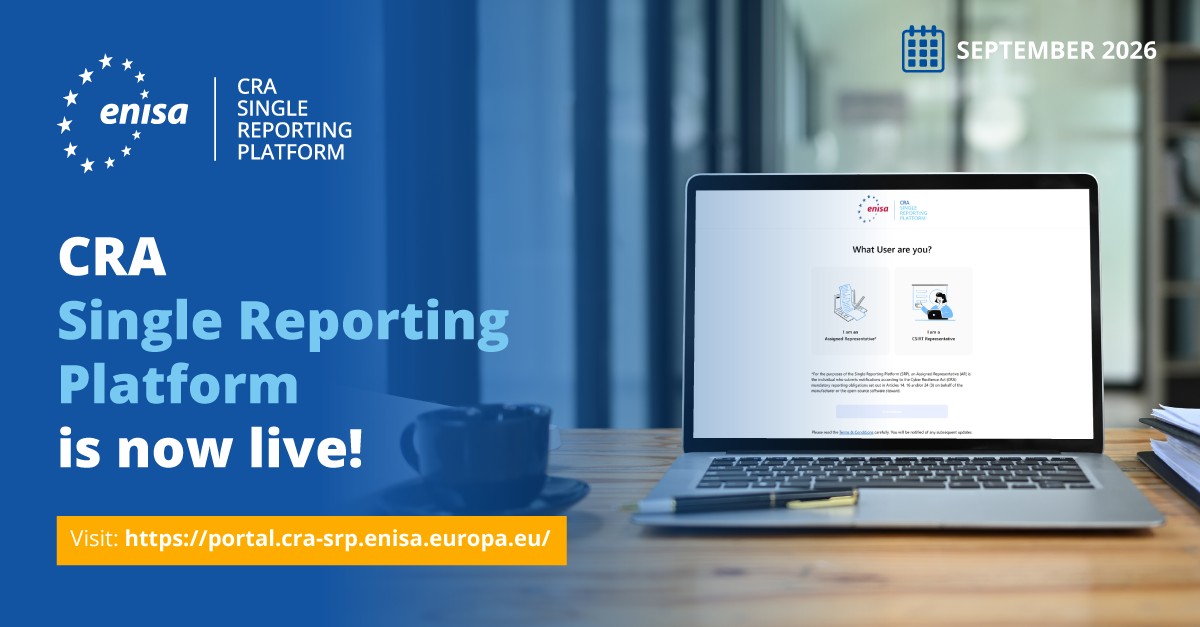
Agenția Uniunii Europene pentru Securitate Cibernetică, ENISA, a anunțat lansarea capacității operaționale inițiale a Single Reporting Platform, sistemul european destinat raportărilor prevăzute de Cyber Resilience Act pentru vulnerabilități exploatate activ și incidente severe care afectează securitatea produselor cu elemente digitale. Lansarea marchează trecerea de la cadrul juridic al noilor obligații europene către infrastructura tehnică prin care acestea pot fi gestionate. Platforma este administrată de ENISA și permite transmiterea notificărilor într-un sistem comun la nivelul Uniunii Europene.
Ce este Single Reporting Platform
Cyber Resilience Act introduce cerințe de securitate cibernetică pentru o gamă largă de produse cu elemente digitale comercializate pe piața Uniunii Europene. Acestea pot include atât hardware, cât și software, în măsura în care intră în domeniul de aplicare al regulamentului. O componentă importantă a legislației este obligația producătorilor de a raporta anumite vulnerabilități exploatate activ și incidente severe. Single Reporting Platform a fost creată pentru aceste raportări: în locul unui sistem fragmentat, oferă infrastructura europeană prin care notificările pot fi transmise o singură dată și distribuite către autoritățile competente.
De ce este importantă lansarea
Obligațiile de raportare prevăzute de regulament încep să se aplice la 11 septembrie 2026. Fără o infrastructură operațională pentru transmiterea notificărilor, noile cerințe nu ar putea funcționa în practică. ENISA a dezvoltat, operează și întreține platforma. Informațiile despre vulnerabilități și incidente sunt gestionate cu măsuri de protecție a confidențialității. La lansare, sistemul acoperă notificările obligatorii ale producătorilor; ENISA a precizat că va continua să extindă funcționalitățile în lunile următoare.
Ce trebuie raportat
Cyber Resilience Act nu impune raportarea imediată a fiecărei vulnerabilități descoperite într-un produs. Obligațiile vizează vulnerabilitățile exploatate activ și incidentele severe care afectează securitatea produselor cu elemente digitale, conform criteriilor din regulament. Pentru o vulnerabilitate exploatată activ, producătorul trebuie să transmită o avertizare timpurie fără întârzieri nejustificate și, în orice caz, în termen de 24 de ore de la momentul în care a luat cunoștință de aceasta. Procesul nu se încheie cu prima notificare: regulamentul prevede etape ulterioare, prin care autoritățile primesc informații mai detaliate, inclusiv o notificare principală și un raport final după măsurile de remediere. Pentru incidentele severe există, de asemenea, un proces etapizat.
24 de ore nu înseamnă 24 de ore pentru reparație
Termenul inițial de 24 de ore se referă la notificarea prevăzută de regulament, nu la repararea completă a vulnerabilității. Investigarea cauzei, dezvoltarea unei actualizări și distribuirea acesteia către utilizatori pot necesita timp suplimentar. Scopul avertizării rapide este ca autoritățile relevante să fie informate atunci când există o vulnerabilitate exploatată activ care poate prezenta un risc semnificativ.
Un sistem european comun
ENISA joacă rolul tehnic central, iar informațiile sunt distribuite potrivit mecanismelor din Cyber Resilience Act. După depunerea unei notificări, echipa națională CSIRT desemnată ca coordonator o diseminează către alte CSIRT-uri din statele membre în care produsul este disponibil, în timp ce notificarea este pusă simultan la dispoziția ENISA. Produsele digitale sunt frecvent comercializate în mai multe state membre, iar o vulnerabilitate poate avea efecte transfrontaliere. Un mecanism european comun facilitează coordonarea atunci când apare o problemă de securitate.
Ce produse sunt vizate
Regulamentul folosește conceptul de produse cu elemente digitale. În linii generale, acoperă hardware și software care intră în domeniul său de aplicare și sunt puse la dispoziție pe piața Uniunii Europene. Legislația nu trebuie interpretată ca fiind destinată exclusiv aplicațiilor software. Există și excepții, precum și interacțiuni cu alte cadre legislative, deci aplicabilitatea trebuie analizată pentru fiecare categorie de produs.
Open-source și calendarul de aplicare
Cyber Resilience Act face distincții între dezvoltarea open-source necomercială și activitățile comerciale care implică produse software. Nu este corectă afirmația că orice dezvoltator care publică gratuit cod open-source devine automat supus tuturor obligațiilor unui producător comercial. ENISA precizează, totodată, că obligațiile de raportare pentru administratorii de software open-source, în măsura prevăzută de articolul 24 alineatul (3), se aplică de la 11 decembrie 2027, nu de la lansarea de astăzi.
O altă distincție este necesară privind calendarul general. Cyber Resilience Act este deja legislație europeană, însă dispozițiile au date diferite de aplicare. Obligațiile de raportare încep la 11 septembrie 2026. Aplicarea generală a majorității cerințelor regulamentului este prevăzută pentru 11 decembrie 2027. Lansarea platformei nu înseamnă că toate cerințele CRA devin aplicabile simultan în septembrie 2026.
Pentru producătorii care intră sub incidența obligațiilor de raportare, mecanismul european nu mai este doar o cerință viitoare. De la 11 septembrie 2026, el devine o componentă concretă a modului în care sunt gestionate vulnerabilitățile exploatate activ și incidentele severe. Pentru utilizatorii finali, efectele platformei nu vor fi neapărat vizibile direct; obiectivul este ca informațiile despre probleme grave de securitate să circule mai rapid între producători și autoritățile competente.
Sursă consultată: The CRA Single Reporting Platform is launched (ENISA, 11 septembrie 2026). Context legislativ: Cyber Resilience Act — Reporting obligations (Comisia Europeană). Imagine: grafică oficială ENISA pentru lansarea CRA Single Reporting Platform, septembrie 2026.
0 Comentarii
Nu există comentarii la acest articol. Fii primul care scrie!